


Кибербезопасность силовой электроники: как защитить ИБП, преобразователи частоты и источники питания с сетевыми интерфейсами
Какие сетевые интерфейсы есть у силового устройства
Современный ИБП или преобразователь частоты — это, по сути, силовая часть плюс небольшой компьютер с собственной прошивкой. Именно этот компьютер подключается к сети. На рис. 1 показаны типичные интерфейсы.
- веб-интерфейс для настройки и просмотра состояния (HTTP или HTTPS) с собственными учётными записями;
- SNMP для интеграции в систему мониторинга (в версиях v1 и v2c доступ защищён только строкой «community», которая передаётся по сети открытым текстом);
- Modbus (RTU по RS-485 или TCP) для связи с контроллерами и SCADA (протокол не предусматривает аутентификации);
- облачный сервис производителя для мониторинга, уведомлений и удалённого обновления;
- обновление прошивки по сети, через USB или через сервисный порт;
- сервисные интерфейсы: USB, RS-485, иногда Bluetooth или Wi-Fi для настройки.
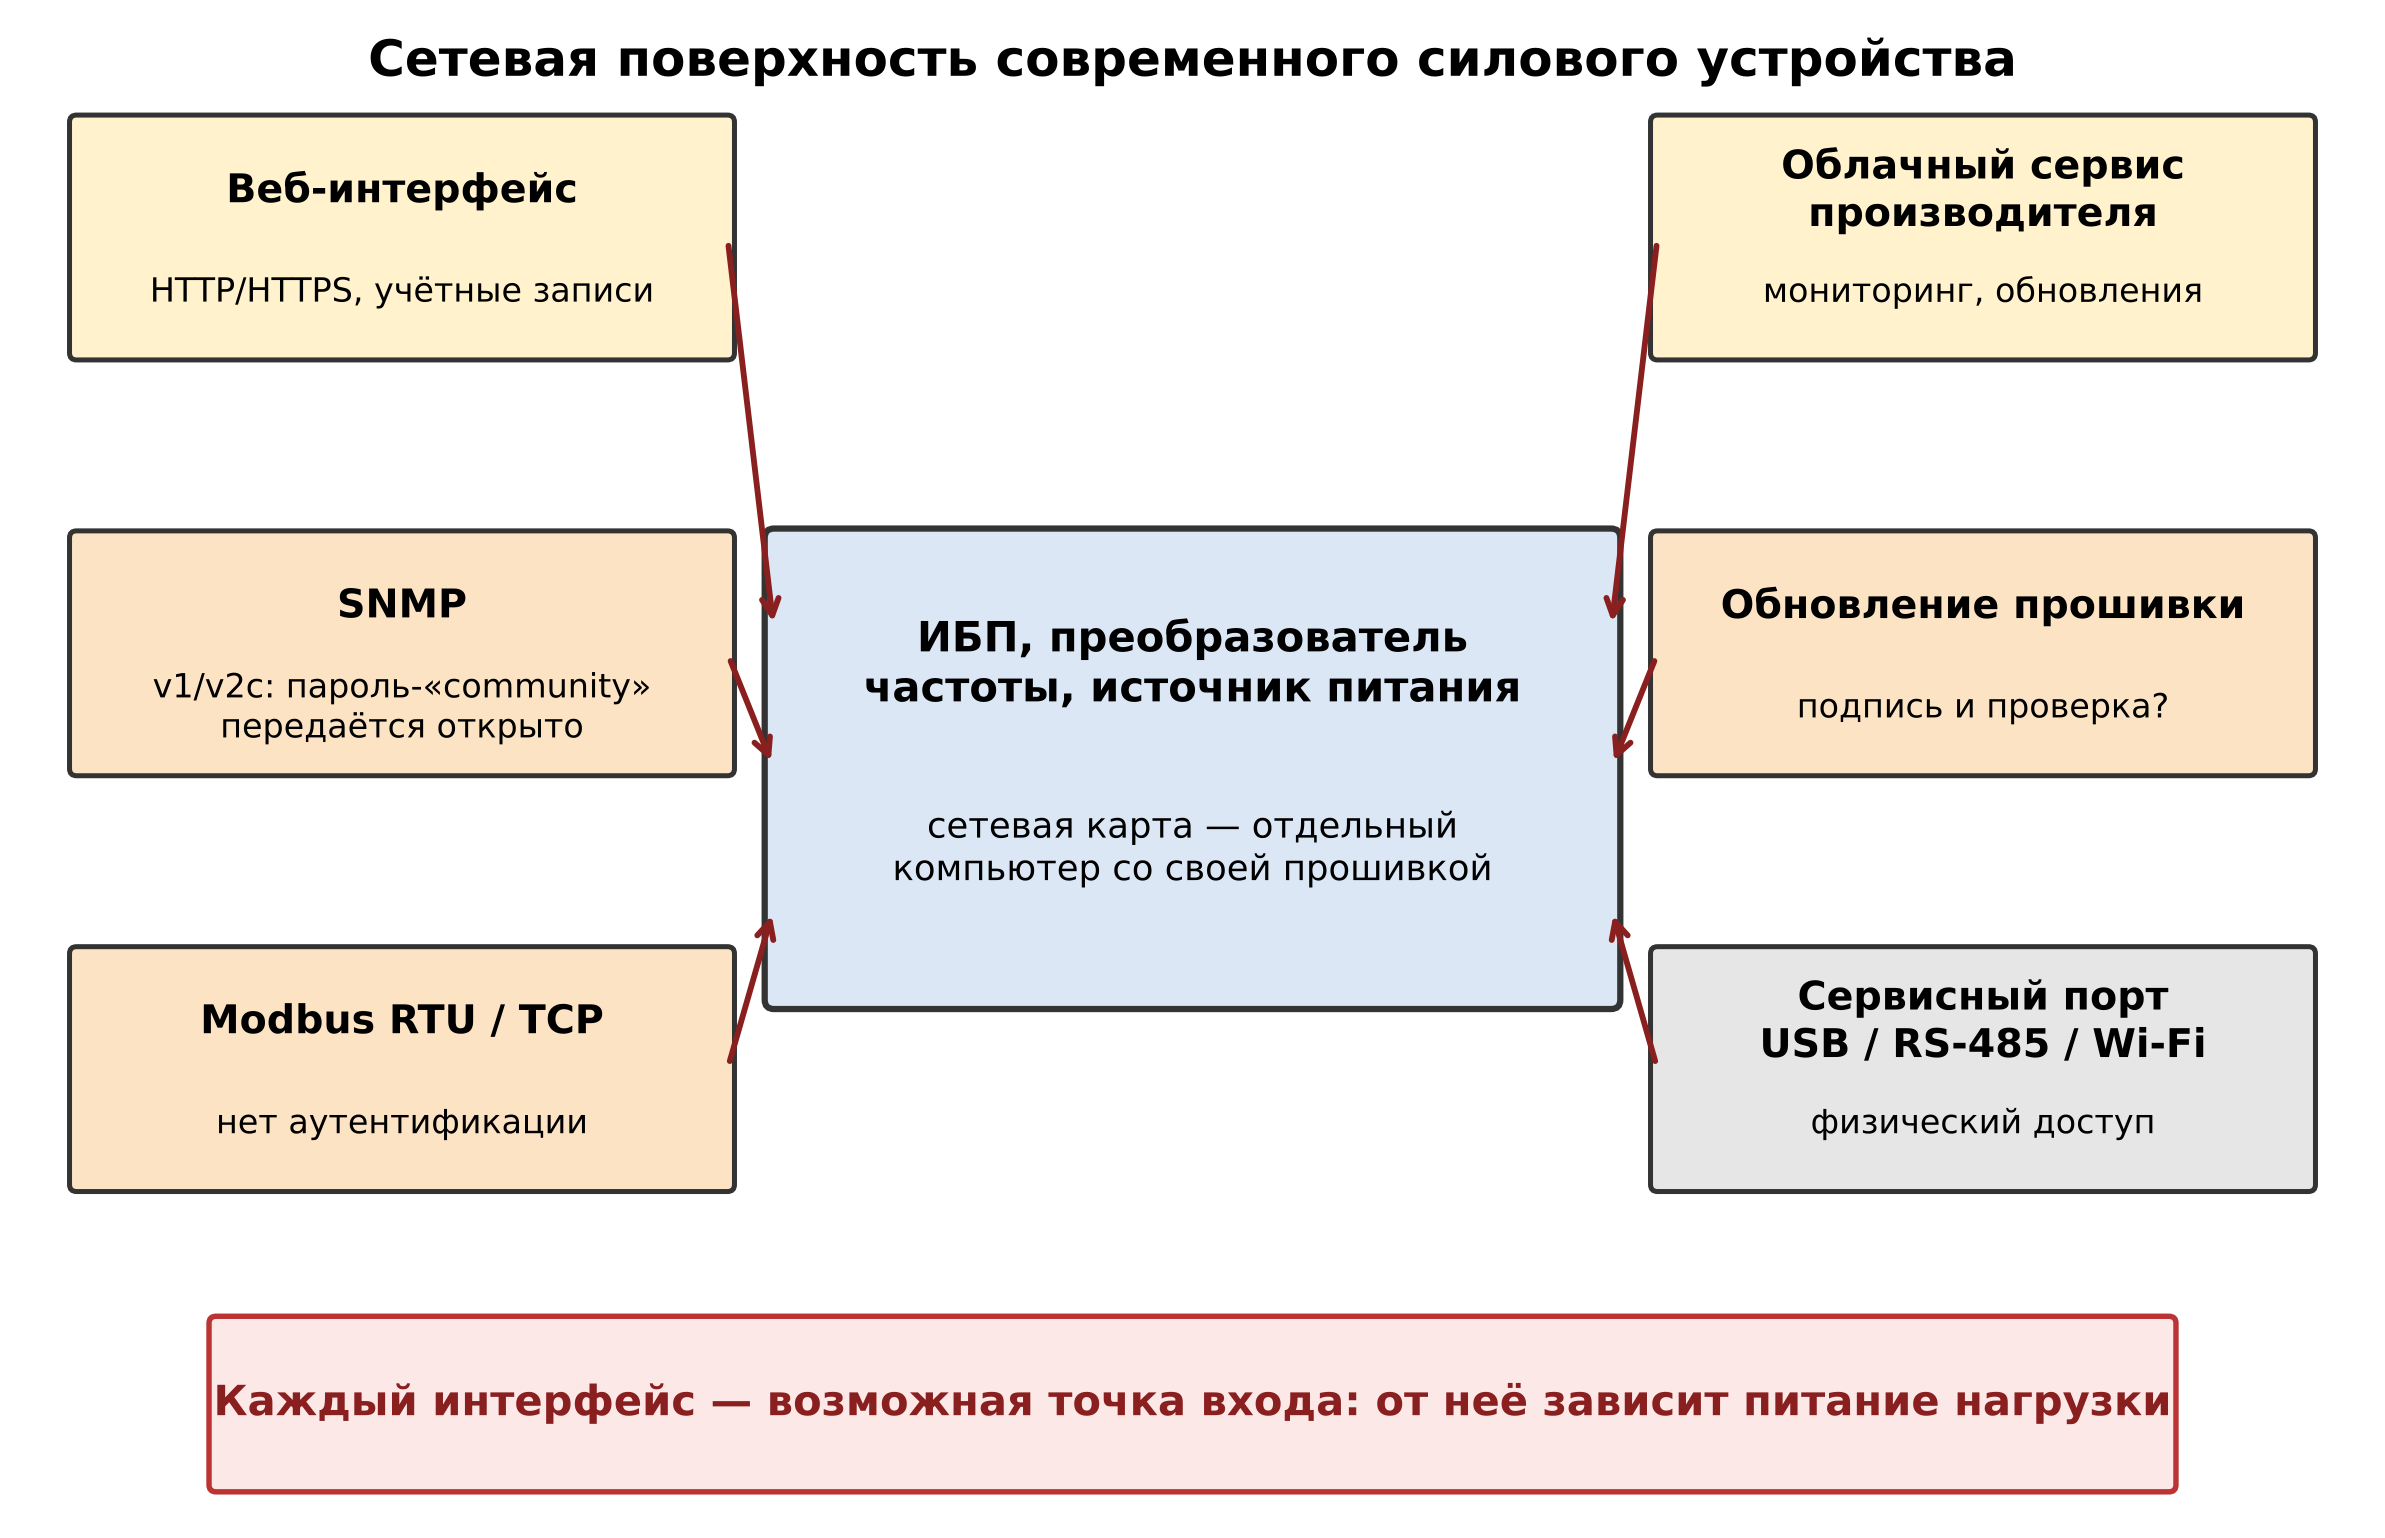
Рис. 1. Сетевая поверхность современного силового устройства
Каждый из этих интерфейсов — потенциальная точка входа, а защищённость каждого определяется настройкой и версией прошивки. Это справедливо и для зарубежного, и для отечественного оборудования.
Почему это особенно важно для силовой электроники
Силовое оборудование отличается от офисного тем, что от него зависят другие системы и физические процессы.
- ИБП — последняя линия защиты питания серверной, системы управления и технологического оборудования. Если его вывести из строя или заставить без причины переключиться на батареи, нагрузка остановится именно тогда, когда резервирование нужнее всего.
- Преобразователь частоты управляет двигателем. Изменение уставок скорости, времени разгона или торможения создаёт механические нагрузки на насосы, вентиляторы и конвейеры и может привести к аварии.
- Солнечные инверторы и зарядные станции подключены к внешней сети, и массовое изменение их параметров влияет на режим работы всей сети.
- Срок службы такого оборудования составляет 10–15 лет, а прошивки обновляют редко и неохотно: остановка питания ради обновления — нетривиальное решение.
Отдельная проблема — сетевая карта. Её нередко разрабатывают и обновляют отдельно от силовой части, как сменный модуль. Внутри — тот же набор потенциальных слабых мест, что у любого встроенного сетевого устройства: веб-сервер, стек TCP/IP, библиотеки TLS. При этом в документации на ИБП или преобразователь она часто упоминается одной строкой, а в перечень ИТ-активов не попадает вовсе.
Что уже случалось на практике
В марте 2022 года исследователи компании Armis описали набор из трёх уязвимостей в ИБП APC Smart-UPS под общим названием TLStorm [1]. Две из них (CVE-2022-22806 и CVE-2022-22805) касались обработки TLS-соединений и сетевых пакетов и позволяли удалённо выполнить код на устройстве. Третья (CVE-2022-0715) состояла в том, что прошивка принималась без проверки подписи.
Исследователи показали, что неавторизованный злоумышленник мог изменить работу ИБП и даже физически вывести его из строя, вызвав перегрев схемы. Кроме того, ИБП мог стать точкой входа в корпоративную сеть. Производитель, компания Schneider Electric, выпустил обновления прошивки и рекомендации для устройств без патчей (бюллетень SEVD-2022-067-02).
В марте 2025 года компания Forescout Vedere Labs опубликовала результаты исследования SUN:DOWN [2]: 46 уязвимостей в продуктах и облачных сервисах Sungrow, Growatt и SMA. Среди них были удалённое выполнение кода, перехват учётных записей и возможность управлять парком инверторов как ботнетом. Исследователи указывали, что изменение параметров большого числа инверторов могло бы повлиять на устойчивость энергосистемы. Производители закрыли найденные проблемы после ответственного раскрытия.
Общий урок: уязвимости находили не в «слабых» устройствах, а в продуктах крупных производителей. Полагаться только на производителя нельзя.
Типичные проблемы настройки
- Заводские пароли. Учётные записи по умолчанию остаются на сетевых картах годами.
- SNMP v1/v2c с общеизвестной строкой community. Любой, кто видит трафик, видит и «пароль».
- Устройство доступно из интернета. Такие устройства находят поисковики интернет-устройств, например Shodan, и для этого злоумышленнику не нужно ничего взламывать: достаточно открытого порта.
- Незащищённые протоколы. HTTP вместо HTTPS, Telnet и FTP остаются включёнными «на всякий случай».
- Нет контроля версий прошивки. Никто не знает, какая версия установлена на конкретной карте и есть ли для неё бюллетени безопасности.
- Нет журналов. Невозможно понять, кто и когда менял конфигурацию.
Как защитить силовое оборудование
Начните с сети, а не с отдельных устройств: так вы закроете большую часть рисков, даже если пароли и прошивки пока остаются прежними.
1. Отдельная сеть управления
Все ИБП, преобразователи частоты, источники питания и сервер мониторинга помещают в отдельную сеть (VLAN) за межсетевым экраном. Из офисной сети доступ идёт только через промежуточный узел (jump-хост) с индивидуальными учётными записями, многофакторной аутентификацией и журналом сеансов. Прямого маршрута из офисной сети и из интернета быть не должно. Схема показана на рис. 2.
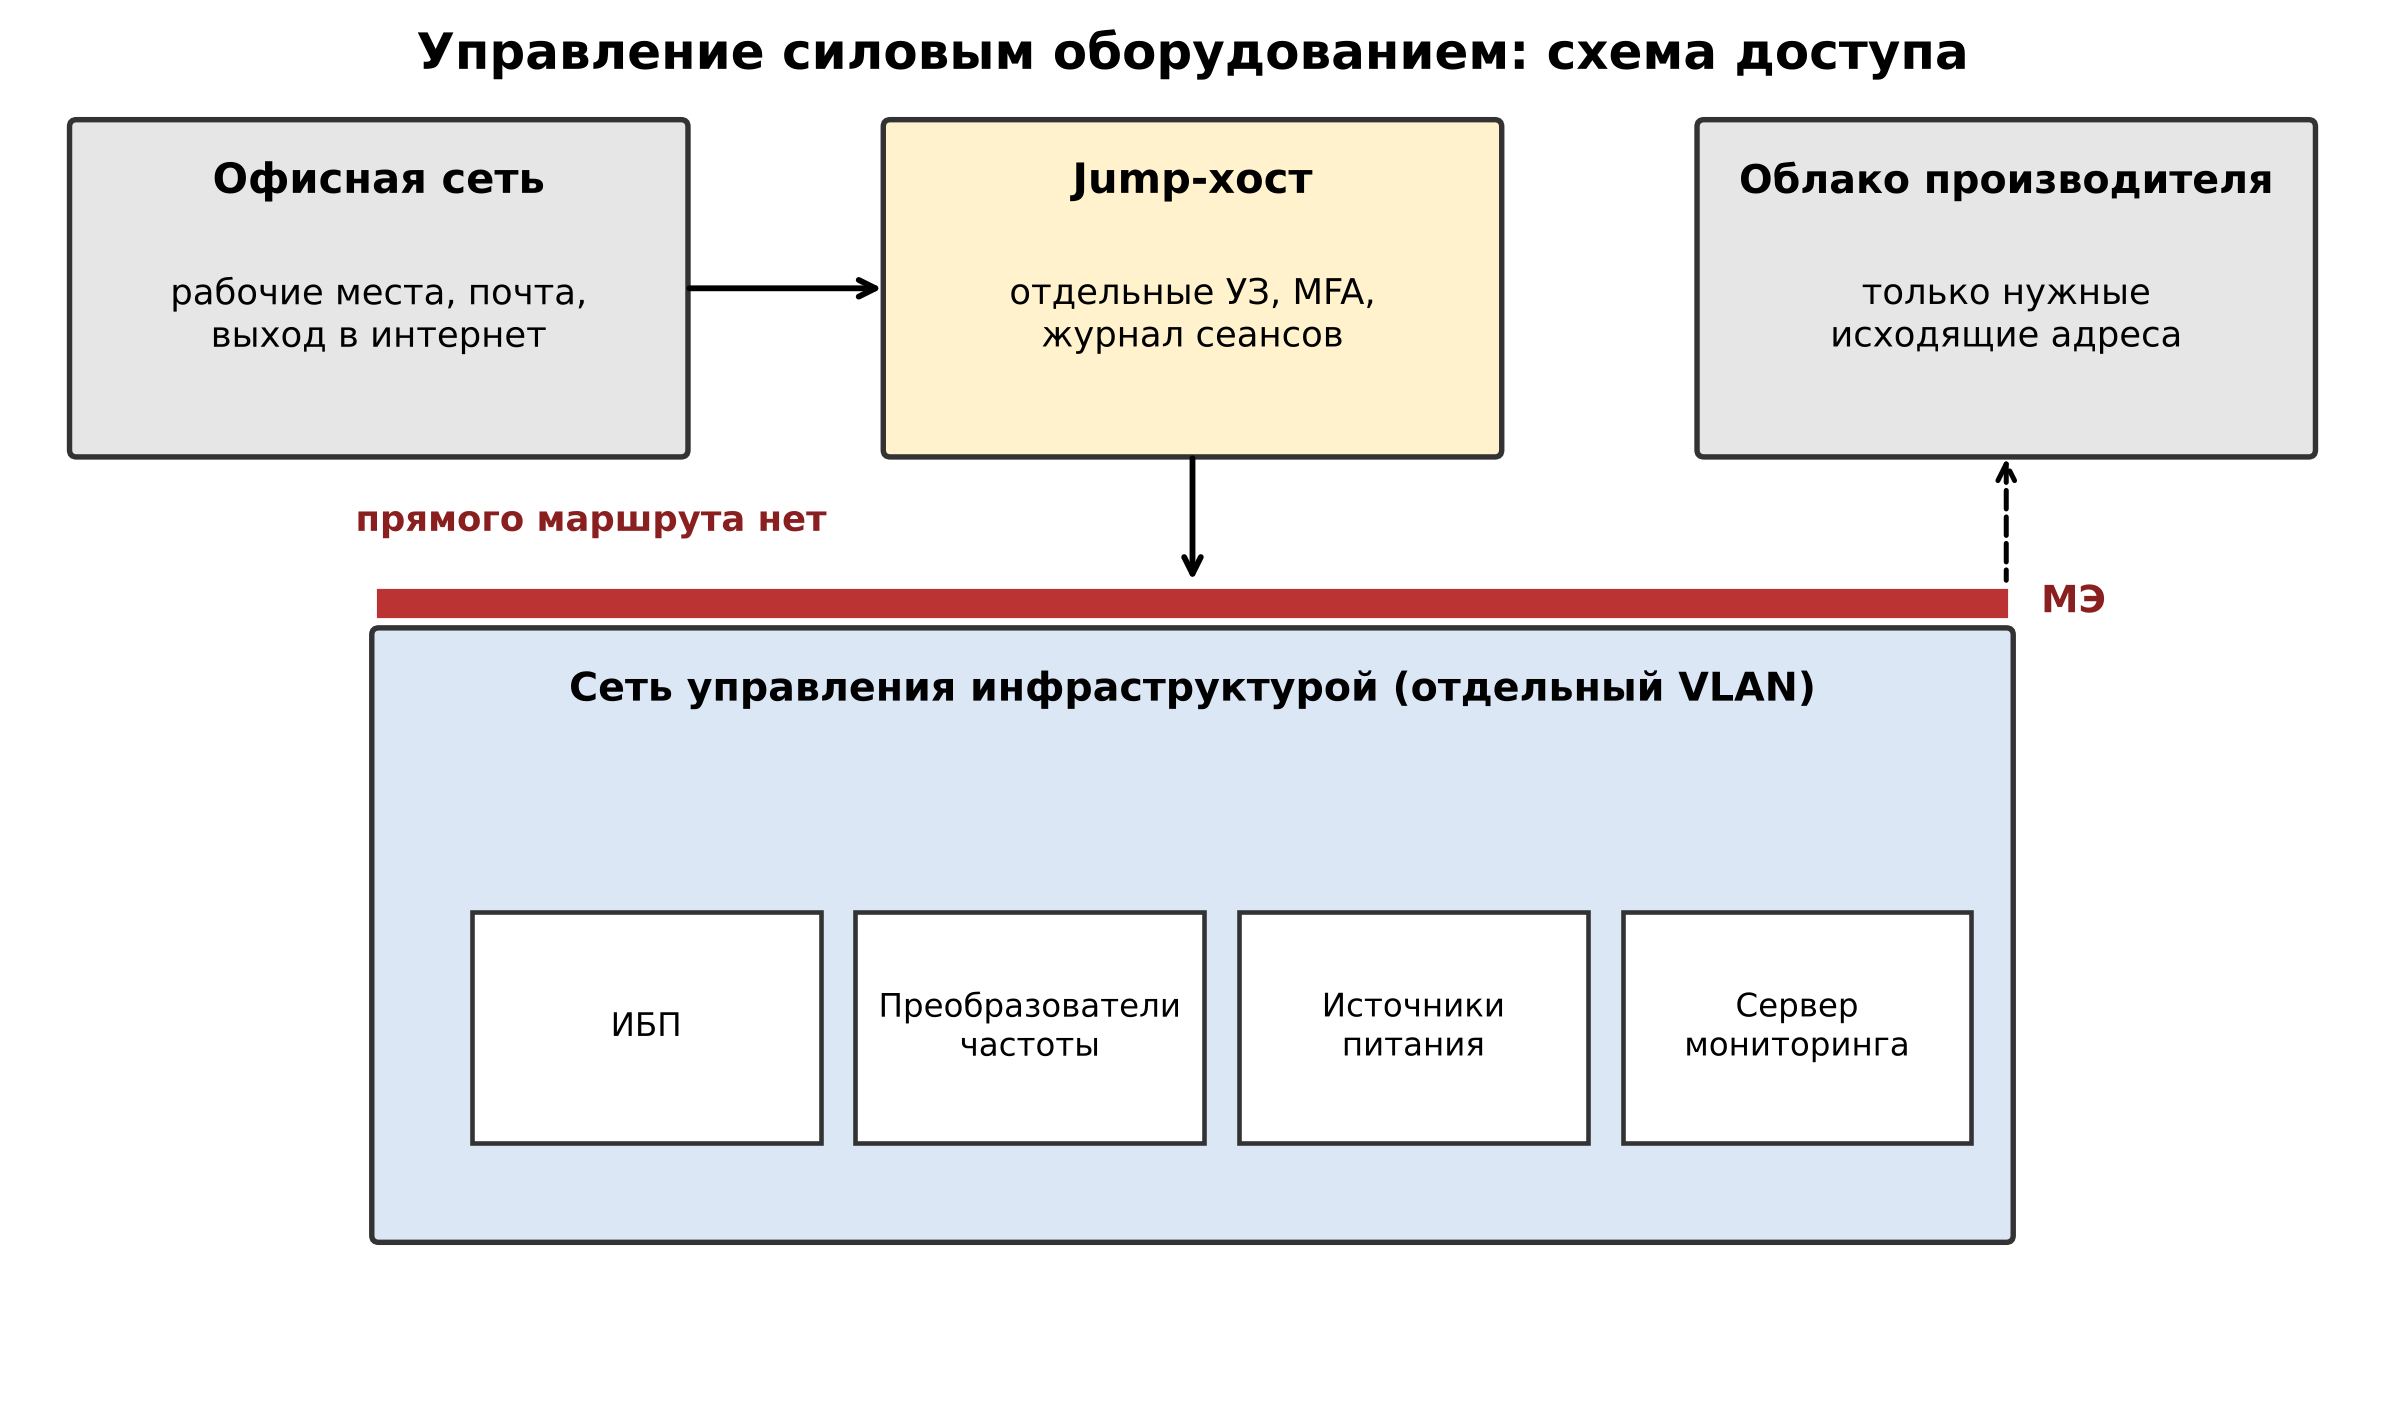
Рис. 2. Управление силовым оборудованием: схема доступа
2. Учётные записи
- смените заводские пароли на всех устройствах и сетевых картах;
- отключите неиспользуемые учётные записи и сервисы;
- заведите отдельные учётные записи для людей и для систем мониторинга и не используйте общий пароль на всех устройствах;
- храните пароли в менеджере паролей или системе управления привилегированным доступом, а не в таблице на файловом сервере.
3. Протоколы
- вместо SNMP v1/v2c используйте SNMP v3, который поддерживает аутентификацию и шифрование;
- вместо HTTP включите HTTPS, отключите Telnet и FTP;
- ограничьте список адресов, с которых устройство принимает SNMP и Modbus: только система мониторинга и SCADA;
- выключите на сетевых картах всё, что не используется.
4. Прошивки
- ведите перечень устройств с версиями прошивок;
- подпишитесь на бюллетени безопасности производителя и на публикации национальных центров, например CISA;
- проверяйте обновления на стенде и ставьте их в плановое окно обслуживания с возможностью отката;
- храните эталонные конфигурации, чтобы заметить несанкционированное изменение.
5. Облачные функции
Если ИБП или инвертор отправляет данные в облако производителя, выясните, какие именно данные уходят и можно ли обойтись без этого. Если облако нужно, ограничьте исходящие соединения адресами производителя и не разрешайте остальные. Если не нужно, отключите.
6. Журналы и оповещения
Настройте отправку событий на сервер syslog и оповещения о входах, изменениях конфигурации и неожиданных перезагрузках сетевой карты. Для силового оборудования полезно следить и за самими параметрами: резкое изменение уставки или выходного напряжения без заявки — повод проверить устройство.
Что требовать от поставщика при закупке
Многие проблемы проще решить на этапе выбора оборудования, чем при эксплуатации. Стандарт IEC 62443-4-2 устанавливает технические требования безопасности к компонентам систем промышленной автоматизации: встроенным устройствам, сетевым компонентам, программному обеспечению и хостам [3]. Требование соответствия или хотя бы ссылка на него в техническом задании уже меняют разговор с поставщиком. Стандарт IEC 62443-4-1 описывает процесс безопасной разработки продукта.
Практический набор вопросов поставщику:
- поддерживает ли устройство SNMP v3 и HTTPS и можно ли отключить небезопасные протоколы;
- подписывается ли прошивка и проверяет ли устройство подпись перед установкой;
- есть ли у производителя процесс приёма сообщений об уязвимостях и публикации бюллетеней;
- как долго производитель обещает выпускать обновления безопасности;
- можно ли полностью отключить облачные функции, не потеряв работоспособность;
- какие учётные записи есть по умолчанию и можно ли их удалить.
Чек-лист для эксплуатации
- Составлен перечень всех силовых устройств с сетевыми интерфейсами, их адресов и версий прошивок.
- Устройства находятся в отдельной сети за межсетевым экраном.
- Доступ из офисной сети идёт только через jump-хост с многофакторной аутентификацией.
- Заводские пароли заменены, неиспользуемые сервисы отключены.
- SNMP v3 и HTTPS включены там, где поддерживаются.
- Устройства не видны из интернета, что проверено внешним сканированием.
- Журналы отправляются на отдельный сервер, настроены оповещения.
- В закупочных требованиях есть пункты по безопасности и IEC 62443-4-2.
С чего начать на объекте
Первый шаг — выяснить, что именно подключено к сети. Для силового оборудования это обычно сложнее, чем кажется: ИБП и преобразователи ставили разные подрядчики в разные годы, и документации на сетевые настройки может не быть.
- сверьте проект с реальностью: пройдите по щитовым и серверным и запишите все устройства с сетевым портом;
- запросите у сетевого оборудования таблицы адресов и сопоставьте их со списком: незнакомые устройства — повод разобраться;
- для каждого устройства запишите модель, версию прошивки, способ доступа и ответственного;
- отметьте устройства, которые доступны из офисной сети или из интернета, и закройте этот доступ в первую очередь.
Такая инвентаризация занимает несколько дней, не требует остановки оборудования и сама по себе устраняет самую распространённую проблему: устройство есть, а о нём никто не помнит.
Выводы
Силовое оборудование перестало быть «просто железом»: у него есть сетевая карта, собственная прошивка и облачные функции, а значит, к нему применимы те же принципы защиты, что и к любому узлу сети. Разница в том, что цена ошибки здесь выше: речь о питании нагрузки и физических процессах.
Самые эффективные меры недороги. Это отдельная сеть управления, смена заводских паролей, SNMP v3 и HTTPS, учёт версий прошивок и вопросы о безопасности при закупке. Начать стоит с перечня устройств: нельзя защитить то, о чём не знаешь.
Об авторе
Канио Кампаниелло (Canio Campaniello) — основатель HackITA, итальянского проекта по наступательной кибербезопасности и этичному хакингу. Специализируется на тестировании на проникновение, атаках на Active Directory, безопасности веб-приложений и разработке эксплойтов.
Сайт: https://en.hackita.it
Электронная почта: info@hackita.it.
LinkedIn: https://www.linkedin.com/in/canio-campaniello-525152407
- Millions of APC Smart-UPS devices can be remotely hacked, damaged // SecurityWeek, 08.03.2022 (исследование Armis, TLStorm). https://www.securityweek.com/millions-apc-smart-ups-devices-can-be-remotely-hacked-damaged
- Researchers uncover 46 critical flaws in solar inverters // The Hacker News, март 2025 (исследование Forescout Vedere Labs, SUN:DOWN). https://thehackernews.com/2025/03/researchers-uncover-46-critical-flaws.html
- IEC 62443-4-2. Security for industrial automation and control systems. Part 4-2: Technical security requirements for IACS components.
 28 августа, 2026
 8 сентября, 2021
 9 июля, 2021